 Nederlands

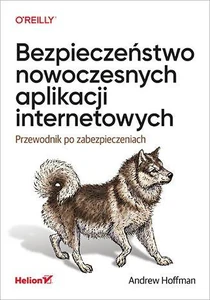
Bezpieczeństwo nowoczesnych aplikacji internetowych. Przewodnik po zabezpieczeniach
Przewodnik po zabezpieczeniach
Fabrikant: Helion
Prijs: 35.68 EUR
18.99 EUR
Laagste prijs vanaf 30 dagen voor korting: 14.81 EUR
Koerierbezorging slechts 2.90€
Levertijd:
7 dni
Beschikbaarheid:
EAN:
9788328370050
Categorieën:
Productaanvraag
Productbeschrijving
Wydawałoby się, że ze względu na szeroki dostęp do materiałów poświęconych bezpieczeństwu systemów informatycznych, temat ten powinien być świetnie znany każdemu inżynierowi. Mimo to media regularnie donoszą o spektakularnych naruszeniach zabezpieczeń. Następstwem udanych ataków mogą być nie tylko straty finansowe i uszczerbek na wizerunku, ale również zagrożenie bezpieczeństwa narodowego. Zapewnienie wysokiego stopnia bezpieczeństwa systemu informatycznego wymaga ciągłego uczenia się, aktualizowania i systematyzowania swojej wiedzy. Tylko w ten sposób mamy szansę pokonać hakerów w tym niekończącym się wyścigu zbrojeń.
Książka systematyzuje wiedzę dotyczącą ataków hakerskich i technik zabezpieczania przed nimi aplikacji internetowych. Autor dogłębnie opisuje metody ataków na poziomie kodu i architektury systemu. Sporo uwagi poświęca eksperckim technikom prowadzenia rekonesansów, dzięki którym nawet bez wiedzy o strukturze i kodzie aplikacji można samodzielnie zrozumieć sposób jej działania i zidentyfikować wrażliwe punkty systemu. Następnie omawia różne techniki ataków, począwszy od łamania zwykłych zabezpieczeń, a skończywszy na metodach obchodzenia zaawansowanych mechanizmów obronnych. Kolejne rozdziały dotyczą zapobiegania włamaniom do systemu. Jednym z ciekawszych zagadnień jest ocena kompromisu pomiędzy zapewnieniem akceptowalnego poziomu bezpieczeństwa a kosztami i wydajnością użytkowania aplikacji. Poszczególne zagadnienia zostały ujęte w ciekawy sposób i przedstawione z kilku różnych punktów widzenia.
W książce między innymi:
typowe luki bezpieczeństwa
podstawowe techniki atakowania aplikacji
niestandardowe metody omijania typowych zabezpieczeń
wdrażanie zabezpieczeń aplikacji
najlepsze praktyki bezpiecznego kodowania w cyklu programistycznym
poprawa poziomu bezpieczeństwa aplikacji internetowych
Myśl jak haker - twórz niezawodne zabezpieczenia!
O autorze
Andrew Hoffman jest starszym inżynierem do spraw bezpieczeństwa w Salesforce.com. Specjalizuje się w zabezpieczeniach drzewa DOM i JavaScriptu. Pracował z dostawcami wszystkich najważniejszych przeglądarek oraz z organizacjami TC39 i WHATWG. Bada również zagadnienia „bezstanowych (bezpiecznych/czystych) modułów”, umożliwiających wykonywanie kodu JavaScript przy znacznie zmniejszonym ryzyku.
Specificatie
- Afmetingen/Formaat
- 16.0x23.0
- Uitvoering
- Miękka
- Datum van publicatie
- 2020-12-02
- Auteur
- Andrew Hoffman
- Taal
- polski
Uw mening
een mening geven.
Helion
Po pierwsze: bezpieczeństwo Przewodnik dla twórców oprogramowania
Przewodnik dla twórców oprogramowania
Prijs: 37.21 EUR
19.37 EUR
Helion
Zagrożenia cyberbezpieczeństwa i rozwój złośliwego oprogramowania. Poznaj strategie obrony przed współczesnymi niebezpieczeństwami.
Poznaj strategie obrony przed współczesnymi niebezpieczeństwami.
Prijs: 44.17 EUR
24.45 EUR
Helion
Splątana sieć Przewodnik po bezpieczeństwie nowoczesnych aplikacji WWW
Przewodnik po bezpieczeństwie nowoczesnych aplikacji WWW
Prijs: 40.30 EUR
27.54 EUR
Vergelijkbare producten
Prijs: 15.86 EUR
6.07 EUR
Laagste prijs vanaf 30 dagen voor korting: 5.87 EUR
Prijs: 30.91 EUR
15.99 EUR
Laagste prijs vanaf 30 dagen voor korting: 15.95 EUR
Prijs: 74.36 EUR
41.87 EUR
Laagste prijs vanaf 30 dagen voor korting: 40.12 EUR
Prijs: 22.07 EUR
11.69 EUR
Laagste prijs vanaf 30 dagen voor korting: 11.67 EUR
Prijs: 18.86 EUR
8.11 EUR
Laagste prijs vanaf 30 dagen voor korting: 7.72 EUR
Prijs: 26.50 EUR
14.47 EUR
Laagste prijs vanaf 30 dagen voor korting: 14.43 EUR
Productveiligheid
Invoerend fabrikant: HELION S.A. Kościuszk 1C 44-100 Gliwice Polska [email protected] 322309863
Overige veiligheidsinformatie:
https://storage.googleapis.com/fkwt_gpsr_prod/gpsr_pdf_attachments/253/9788328370050_warnings.pdf